Die Sicherheitsarchitektur hat sich grundlegend verändert. Jahrzehntelang konzentrierte sich die Cybersicherheitsstrategie auf die Verteidigung des Netzwerkperimeters durch Firewalls. Mit Cloud- und Hybrid-Umgebungen sowie Remote-Arbeitsmodellen haben sich die Bedrohungen verändert. Angreifer müssen nicht mehr gewaltsam eindringen, sondern melden sich mit kompromittierten Zugangsdaten an und nutzen zu weitreichende Rechte oder nicht überwachte Servicekonten aus. Die Identität ist zum zentralen Kontrollpunkt moderner Sicherheit geworden. Die Steuerung dieser Kontrollschicht erfordert strukturierte Transparenz, konsistente Richtlinienumsetzung und Auditierbarkeit – Fähigkeiten, die moderne Identity-Governance-und-Administration-(IGA)-Plattformen wie midPoint bereitstellen.
Die Kluft zwischen Provisionierung und Governance
Die meisten großen Unternehmen betreiben eine Form von Identity-Management: Konten werden erstellt, Rollen zugewiesen, Onboarding-Prozesse existieren. Oft fehlt jedoch die kontinuierliche Governance, wie z. B. permanente Überprüfbarkeit von Zugriffen, Durchsetzung von Least-Privilege-Richtlinien und kontinuierliche Audits zur Erkennung von Regel- und Richtlinienverstößen. Servicekonten werden schnell provisioniert, aber nur langsam oder gar nicht gelöscht. Dies führt zu einer Zunahme von Identitäten und zu eingeschränkter Übersicht.
Regulatorische Anforderungen, einschließlich NIS2 oder DORA, erhöhen den Druck und machen Identity Governance zu einer Frage der Geschäftskontinuität nicht nur im Bereich IT. Plattformen wie midPoint adressieren dies durch ein einheitliches Governance-Modell für menschliche und maschinelle Identitäten sowie durch auditierbare Zugriffspfad-Protokolle innerhalb eines einheitlichen Rahmenwerks.
Datensouveränität und flexible Bereitstellung
Viele Organisationen, insbesondere in Europa, überdenken ihre Cloud-Strategien hinsichtlich Datensouveränität und regulatorischem Druck. Einige Arbeitsbereiche, werden zurück in private oder On-Premises-Umgebungen verlagert, wobei der Betrieb des Identitätsmanagements häufig dazu gehört.
Als Open-Source-Plattform unterstützt midPoint europäische Strategien, die Transparenz, digitale Souveränität und Infrastruktur-Flexibilität betonen. Es ermöglicht Bereitstellungen on-Premises, in privaten Clouds oder hybrid, wobei die Governance erhalten und gleichzeitig die Kontrolle über die Architektur gewahrt wird.
Bottleneck bei der Anwendungsintegration
Selbst mit solider Governance bleibt die Abdeckung eine Herausforderung. Unternehmen betreiben oft Hunderte von Anwendungen, aber nur ein Bruchteil ist an die IGA-Plattform angebunden. Onboarding erfordert häufig benutzerdefinierte Konnektoren und manuelle Zuordnung, was zu Verzögerungen und blinden Flecken führt. Diese Komplexität zu reduzieren ist entscheidend. MidPilot, das KI-unterstützte Applikations-Onboarding-Tool von midPoint, bietet Führung beim Onboarding, kombiniert Heuristiken, No-Code/Low-Code-Konfiguration und vereinfachte Codegenerierung. Die Dauer der Integration verkürzt sich, manueller Aufwand sinkt, die Abdeckung nimmt zu und kleinere Unternehmen werden nicht mehr durch Komplexität und Kosten abgeschreckt.
Von Auditchecklisten zu kontinuierlicher Kontrolle
Quartalsmäßige Zertifizierungen und jährliche Zugriffsprüfungen stammen aus einer anderen Ära. Zwar bleiben sie wichtige Kontrollaktivitäten, ersetzen aber nicht kontinuierliche Audits, automatisierte Richtlinienumsetzung und Echtzeit-Transparenz in hybriden Umgebungen.
Effektive Identity Governance bedeutet heute nicht nur Audits zu bestehen, sondern kontinuierliche, richtlinienkonforme Kontrolle in die Unternehmensarchitektur so zu integrieren, dass sie mit dem Wachstum des Unternehmens und regulatorischen Anforderungen skaliert.
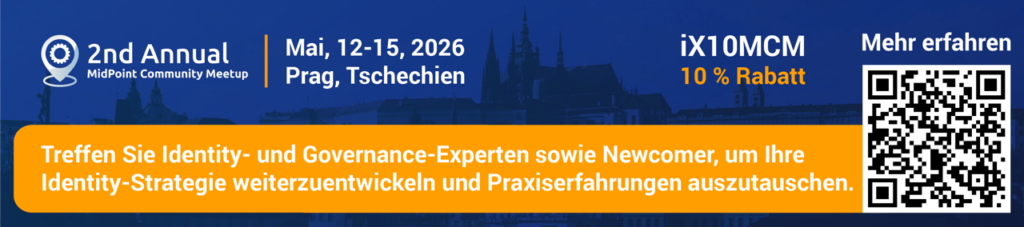
Für Organisationen, die sich diesen Herausforderungen stellen, sind praktische Erfahrungen ebenso wichtig wie Strategie. Das 2. Annual MidPoint Community Meetup vom 12.–15. Mai 2026 in Prag bringt Identity-Architekten und Identity-Sicherheitsprofis zusammen, um praxisnahe Einblicke und Beispiele für IGA unter regulatorischem Druck zu teilen.
Über Evolveum
Evolveum ist ein in der EU ansässiges Unternehmen hinter midPoint, der führenden Open-Source-IGA-Suite, die weltweit eingesetzt wird, um Transparenz zu erhöhen, Identitätsrisiken zu reduzieren und Compliance zu stärken. Evolveum entwickelt außerdem midPilot, eine KI-gestützte Onboarding-Lösung, die vom EU-Programm Next Generation EU und der slowakischen Forschungs- und Innovations Behörde gefördert wird.
Dieser Beitrag ist bereits älter als 90 Tage. Hier finden Sie die Übersicht neuer Sponsored Articles
.kommentar field