


Trotz eines Jahrzehnts Security-Awareness-Trainings und Milliardeninvestitionen in Schulungsplattformen ergibt sich ein klares Bild: 74 Prozent aller Sicherheitsvorfälle werden durch menschliches Fehlverhalten verursacht; trotz Schulungen, Phishing Simulationen und allgegenwärtiger medialer Präsenz des Themas.
Diese ernüchternde Erkenntnis unterstreicht eine unbequeme Wahrheit: Es mangelt massiv an echter Awareness und Menschen fallen zu oft auf Phishing herein. Nicht weil sie zu wenig wissen, sondern weil Phishing auf Mechanismen zielt, die tiefer sitzen als Wissen.
Warum klassische Trainings systematisch scheitern
Das Muster der Trainings ist immer dasselbe: Simulationen mit offensichtlichem Fake-Inhalt, eine generische Trainingsseite nach dem Fehlklick, sinkende Klickraten – Erfolg wird verkündet.
Sechs Monate später trifft der echte Angriff ins Schwarze: Freitag, 16:45 Uhr – „Dringende Passwortänderung – Ihr Konto wird in 60 Minuten gesperrt.“ Ein Drittel der Belegschaft klickt, nicht aus Unwissenheit, sondern weil das Gehirn unter Stress auf Autopiloten schaltet.
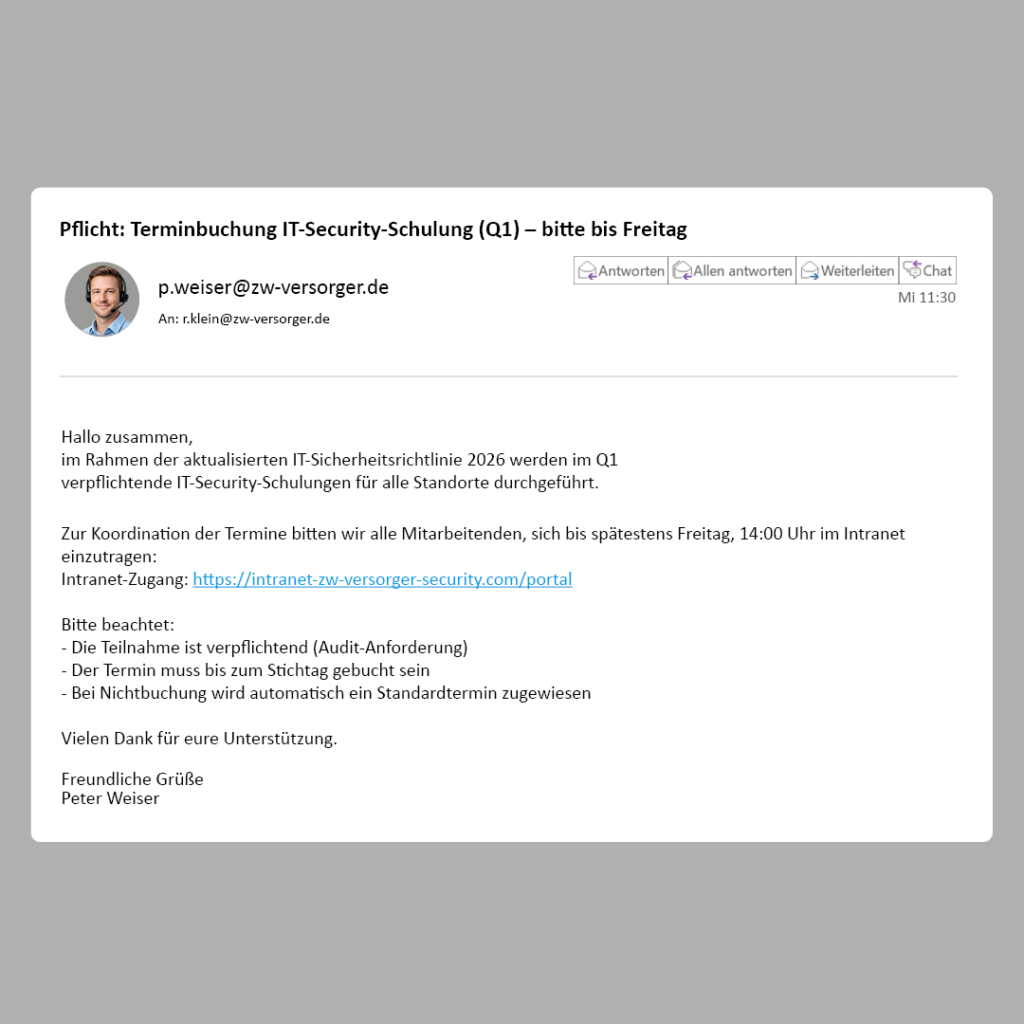
Die Angriffe sind heutzutage fehlerfrei formuliert und erschreckend präzise, sodass Erkennungsmerkmale, die hunderte Schulungen seit Jahren lehren, bei professionellen Angriffen schlicht nicht mehr zutreffen. Scheinbar geschulte Nutzer versagen, weil moderne Angriffe mit alten Erkennungsmustern nicht detektierbar sind.
Phishing ist zudem kein Problem des Wissens, sondern vor allem der Psychologie – eine Tatsache, die in Schulungs-Interventionen und Phishing Simulationen zu häufig übersehen wird. Mit erschreckender Konsequenz: Die Differenz zwischen trainierten und untrainierten Mitarbeitenden, die einem Phishing Angriff zum Opfer fallen, liegt bei 1,7 Prozent!
Die technische Abwehr von Phishing-Angriffen als Hoffnungsträger?
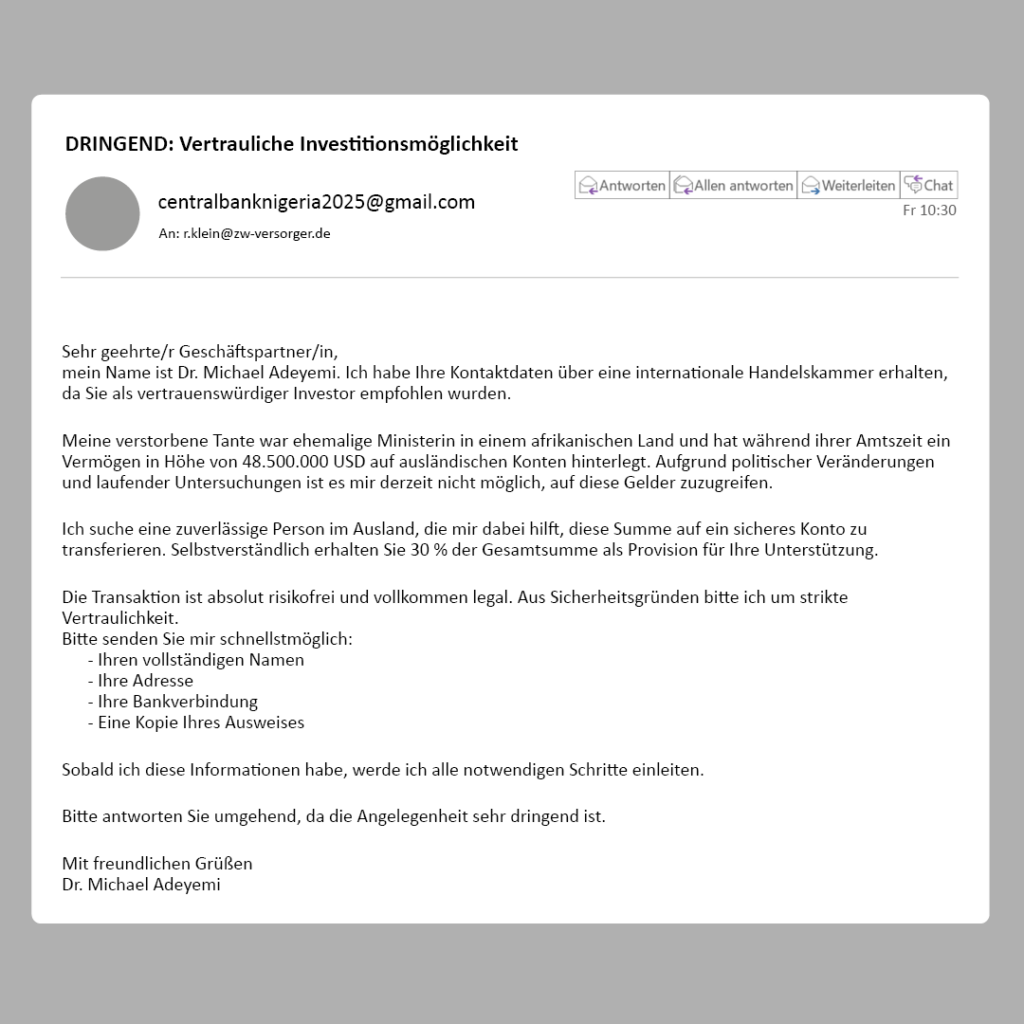
Während wir über Klickraten diskutieren, hat die andere Seite radikal aufgerüstet. Moderne PhaaS-Kits umgehen aktiv technische Schutzmaßnahmen. QR-Codes werden in harmlose Bildfragmente aufgeteilt, die erst auf dem Gerät des Opfers zusammengesetzt werden. Herkömmliche E-Mail-Filter sehen zwei Bilder, keinen QR-Code. Die Mail geht also sauber durch bis zum Nutzer. KI erstellt Spear-Phishing-Mails mit perfekter Grammatik und passendem Unternehmenskontext. OAuth-Angriffe erschleichen dauerhafte Zugriffstoken ohne Passwortdiebstahl und umgehen dabei selbst Mehr-Faktor-Authentifizierung. Wer auf Trainings von vorgestern setzt, ist der Gefahr von heute schutzlos ausgesetzt.
Auch unsere eigene Praxiserfahrung zeigt: Technik kann die Awareness-Lücke nicht kompensieren. In weniger als einem Prozent der Phishing-Simulationen von axilaris wird Whitelisting genutzt. Und dennoch werden konsistent mehr als 98 Prozent der Mails erfolgreich zugestellt, unabhängig von der Empfängerzahl. Technische Schutzmechanismen schützen nicht vor gutem Phishing. Gutes Phishing kommt durch. Sicher!
Es bedarf daher realer „Trainingsumgebungen“. Wer nur unter Laborbedingungen testet, testet eine Fiktion. Organisationen mit den besten technischen Schutzmaßnahmen sind manchmal die verwundbarsten, weil niemand mehr damit rechnet, dass eine Mail gefährlich sein könnte, die den Filter passiert hat.
Die Lösung: Mehr Phishing – aber richtig
Phishing war nie eine Randerscheinung. Was sich verändert hat, ist die Präzision, mit der Phishing Angriffe auftreten.
Nicht weniger, sondern bessere Simulationen sind daher die richtige Antwort. Kontinuierliche, adaptive und kontextbezogene Simulationen, die echtes Risikoverhalten abbilden. Dazu gehören psychologisch realistische Szenarien unter echtem Zeitdruck, weil Angreifer genau diese Momente ausnutzen. Und interaktives Training, das nicht erklärt, was passiert ist, sondern warum: Welcher psychologische Hebel wurde gedrückt? Trainings, die bei Mitarbeitenden Neugierde weckt, was als Nächstes kommt. Menschen werden besser durch Erlebnisse, die sie nicht vergessen. Bei Phishing Simulationen müssen sich Trainingseffekt und Spaß nicht ausschließen. Im Gegenteil, sie bedingen sich.
Das übergeordnete Ziel muss es sein, eine Sicherheitskultur aufzubauen, die Reportings belohnt, anstatt Fehlklicks zu bestrafen. Sicherheitskultur entsteht nicht durch Pflicht, sondern durch Motivation. Es ist unrealistisch zu hoffen, dass niemand mehr klickt. Das Ziel ist, dass Organisationen erkennen, melden und eskalieren können, bevor aus einem Klick ein Vorfall wird.
Für axilaris ist Phishing kein Produkt, sondern Mitarbeit an der Sicherheitskultur unserer Kunden. Es ist eine Disziplin. Jeder neue Filter ist eine Einladung und jede neue Schutzmaßnahme eine Herausforderung, eine Simulation so präzise zu gestalten, dass sie ankommt. Ohne Tricks. Ohne Hintertüren.
Erfahren Sie, wie wirksame Phishing-Simulationen in der Praxis aussehen und was sie von Standard-Lösungen unterscheidet.
Dieser Beitrag ist bereits älter als 90 Tage. Hier finden Sie die Übersicht neuer Sponsored Articles
.kommentar field