


Anfragen aus Fachbereichen landen oft per E-Mail, Teams oder Telefon beim Datenschutz – häufig unvollständig und ohne klaren Bearbeitungsprozess. Seit DSGVO, NIS2 und KI-VO parallel gelten, betrifft kaum eine Anfrage nur noch einen Bereich. Warum genau das Datenschutz-, Informationssicherheits- und KI-Governance-Abteilungen ausbremst und wie sich Compliance-Anfragen strukturierter organisieren lassen, erklärt dieser Artikel.
Warum kommen Anfragen aus Fachbereichen häufig unvollständig an?
Das liegt daran, dass Fachbereiche meist nicht wissen können, welche Informationen für eine datenschutzrechtliche Prüfung nötig sind. Eine typische Anfrage wie „Wir würden gern Tool X einsetzen“ enthält genau das: den Namen des Tools. Zweck, Datenkategorien, betroffene Personengruppen, Empfänger und Löschfristen fehlen.
Dazu kommt ein zweiter Faktor: Die Fachbereiche wissen nicht genau, welche weiteren Abteilungen einbezogen werden müssen. Also geht die Anfrage an das naheliegendste Postfach. Oder zur Sicherheit gleich an alle.
Fehlendes Engagement ist dabei selten das Problem. Es fehlt die Prozessführung: eine Struktur, die im Moment der Anfrage erkennt, was gebraucht wird, und die weiß, wer involviert werden muss.
Warum verbringen Datenschutz-, Informationssicherheits- und KI-Teams so viel Zeit mit Rückfragen?
Die Belastung liegt nicht an der Menge der Anfragen. Sie entsteht durch die Arbeit, die vor der Prüfung liegt:
- fehlende Informationen ergänzen und nachfassen
- E-Mails schreiben und E-Mail-Ketten sortieren
- Zuständigkeiten klären
- auf Rückmeldungen warten
- Angaben aus Postfächern, Chats und Dateiablagen zusammensuchen
Danach beginnt die fachliche Arbeit: bewerten, abwägen, entscheiden, dokumentieren. Genau der Teil, für den Datenschutz- und Informationssicherheitsbeauftragte ausgebildet sind, ist am Ende der organisatorischen Vorarbeit. Und das, während die Fristen unabhängig davon weiterlaufen.
Wie können Datenschutz, Informationssicherheit und KI-Governance an einer gemeinsamen Anfrage arbeiten?
Indem die Anfrage von Beginn an ein gemeinsamer Vorgang ist und nicht in drei parallelen Prozessen bearbeitet wird.
Ein Beispiel: HR möchte die Lohnabrechnung auslagern. Der Fall berührt zwei Bereiche gleichzeitig: Der Datenschutz prüft Auftragsverarbeitungsvertrag und Verarbeitungstätigkeit, die Informationssicherheit bewertet technische und organisatorische Maßnahmen sowie das Risiko. Beide brauchen für denselben Fall Angaben von HR.
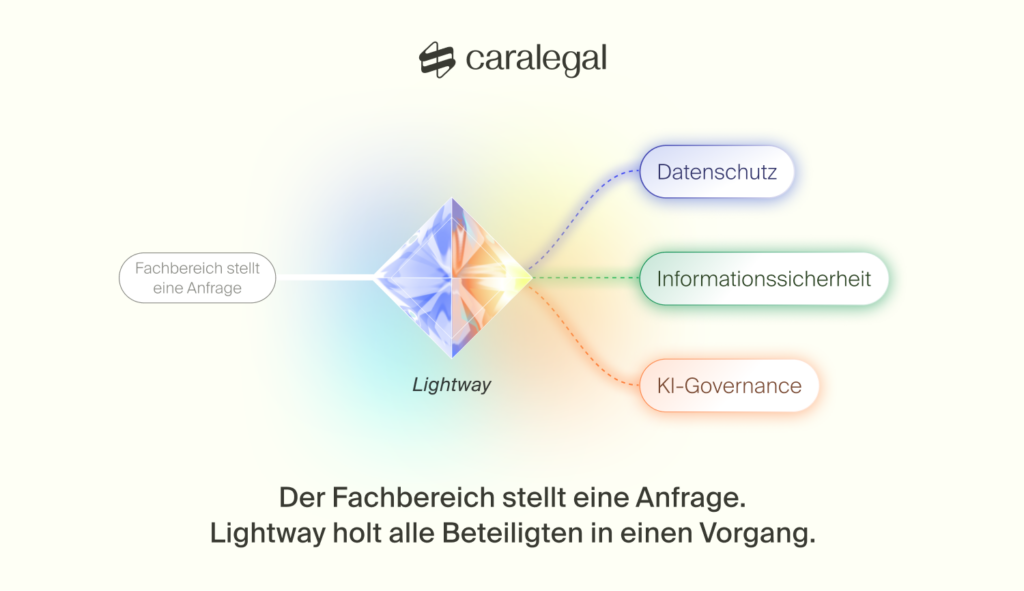
Hier setzt caralegal Lightway an. Der Fachbereich stellt eine Anfrage, ohne wissen zu müssen, welche rechtliche Compliance-Anforderung betroffen ist. Aus der Anfrage wird ein Vorgang mit einem Falltyp, der die zuständigen Bereiche gezielt involviert. KI-Assistenten stellen sicher, dass die Anfrage vollständig ankommt, und fassen den Fall für die Übernahme zusammen. Kommunikation, Status, Fristen und Dateien fließen in einen einzigen Vorgang. Für HR bleibt es eine Anfrage mit einer Anlaufstelle.
KI-Agenten übernehmen hier einen weiteren Schritt: Steckt im Vertrag des Lohnabrechnungs-Dienstleisters eine KI-Funktion, von der in der Anfrage nichts stand, prüft der Agent Anbieter und Vertrag mit, erkennt die Funktion und involviert die KI-Governance. Aus einer Verarbeitungstätigkeit wird damit zusätzlich ein KI-Use-Case. Auch dann, wenn er ursprünglich nicht als solcher gemeldet wurde.
Warum reicht ein Ticketsystem für Data Compliance-Fragen nicht aus?
Ticketsysteme sind für die Bearbeitung und Zuweisung von Anfragen gedacht – nicht für den Aufbau einer Compliance-Dokumentation. In einem Ticket stehen Status, Zuweisung und Verlauf. Es fehlt der fachliche Kontext: Darin steht nicht, welche Compliance-Prozesse eine Anfrage auslöst und welche Nachweise dafür erforderlich sind.
Sichtbar wird diese Lücke erst im Nachhinein: Das Ticket ist geschlossen, nur die Nachweise stehen noch nicht dort, wo sie bei einer Prüfung gebraucht werden. Was im Ticket besprochen wurde, muss in die Verarbeitungstätigkeit übertragen, das Risiko erneut erfasst und der Vertrag ein zweites Mal abgelegt werden. Dieser zweite Arbeitsschritt führt häufig dazu, dass Dokumentation unvollständig bleibt.
In Lightway ist der Schritt mitgedacht. Lightway ist mit Privacy Flow und AI Flow von caralegal verbunden: Verarbeitungstätigkeit, DSFA und Risiko werden direkt am Vorgang verknüpft. Ist der Fall geschlossen, bleibt die Dokumentation, die bereits während der Bearbeitung entstanden ist.
Wie werden Data Compliance-Anfragen wieder überschaubar?
Über die Reihenfolge: Vollständige Anfragen führen zu klaren Zuständigkeiten, klare Zuständigkeiten zur gemeinsamen Bearbeitung, damit derselbe Fall nicht mehrfach erfasst wird. Der vorherige Schritt entlastet den nächsten.
Dazu kommt die Übersicht: Alle offenen Vorgänge, deren Status und Zuständigkeiten stehen an einer Stelle. Wer woran arbeitet, muss niemand mehr per Rundmail klären.
Der Zeitgewinn für Datenschutz-, Informationssicherheits- und KI-Governance liegt nicht in weniger Compliance-Arbeit. Er entsteht durch weniger Reibung in den organisatorischen Abläufen.
Fazit
Wer Anfragen aus dem Fachbereich vollständig und mit klaren Zuständigkeiten organisiert, macht das Management von Data Compliance-Fällen wieder zu einer fachlichen statt einer organisatorischen Aufgabe.
Dokumentation im Prozess, Nachweise, Status und Verlauf sind an einem Ort gebündelt und bei einer Prüfung ohne umständliche Rekonstruktion belegbar.
Erfahren Sie, wie Lightway Anfragen aus den Fachbereichen in einem Vorgang bündelt, samt Dokumentation, die automatisch beim Arbeiten entsteht.
kommentar field