


„Ist Ihre Lösung souverän?“ Diese Frage taucht seit Monaten in Ausschreibungen, Vendor-Assessments und Gesprächen mit C-Levels auf. Lange gab es darauf keine gute Antwort, denn „souverän“ war ein Marketingbegriff. EU-Rechenzentrum? Souverän. Logo auf der Website? Auch souverän. Oft ist das schlicht Sovereign-Washing: Das Etikett stimmt, der Inhalt nicht.
Von Sadrick Widmann
Seit dem 27. April 2026 gibt es erstmals einen einheitlichen Bewertungsrahmen: Mit den „Criteria enabling Cloud Computing Autonomy“ (C3A) hat das Bundesamt für Sicherheit in der Informationstechnik (BSI) einen Katalog vorgelegt, der Souveränität als prüfbares Anforderungsprofil in sechs Dimensionen beschreibt. Wer künftig „souverän“ sagt, muss zeigen, was er meint.
Das BSI benennt damit neben Cyber Crime und Cyber Conflict eine dritte Bedrohungsart, die lange keinen Namen hatte: Cyber Dominance, die Möglichkeit von Herstellern, dauerhaft Zugriff auf Systeme und Daten ihrer Kunden zu behalten. Das Risiko kommt nicht von außen, es ist eingebaut.
Der C3A ist nicht verbindlich, wirken wird er trotzdem, vor allem in der Beschaffung. Der C5 hat diesen Weg schon genommen, zumindest für die öffentliche Hand. Der C3A setzt dessen Erfüllung sogar voraus: Sicherheit ist das Fundament, Souveränität die Ebene darüber. Und für Identity & Access Management (IAM)-Verantwortliche wichtig: Identität ist im C3A keine Randnotiz, sie steht in den Kriterien selbst.
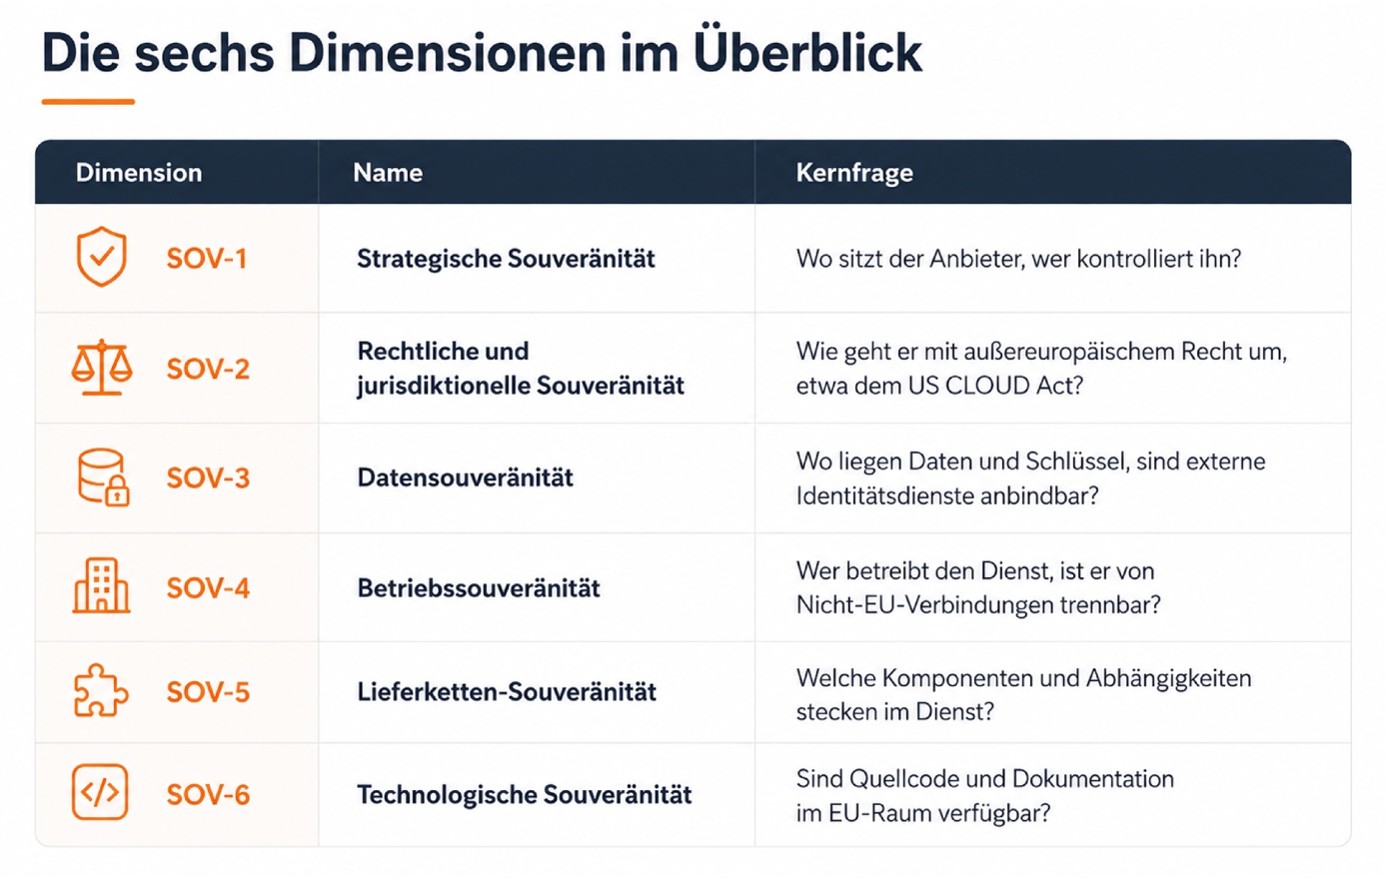
Der Katalog ist gut gemacht: Er adressiert die zentralen Grundsätze, unterscheidet Kriterien und Zusatzkriterien und lässt Kunden risikobasiert auswählen, was für ihr Szenario gilt. Zwei Punkte sehen wir dennoch kritisch: Warum gibt es für einen gemeinsamen europäischen Markt sowohl EU- als auch Deutschland-Varianten? Und warum knüpft das Kriterium zur Betriebssouveränität an die EU-Staatsangehörigkeit des Personals? Warum wir beide Vorgaben für zu pauschal halten, erläutern wir ausführlich in unserem Widas-Beitrag.
Was das für Ihr IAM bedeutet
Die Jurisdiktionsfrage zuerst. Im IAM, ob CIAM für Kunden oder Workforce IAM für Mitarbeitende, verwalten Sie die Zugänge zu allem: Konten, Maschinenidentitäten, APIs. SOV-1 und SOV-2 fragen, welchem Recht der Anbieter unterliegt, der diese Zugänge verwaltet. Ein Anbieter mit Hauptsitz und effektiver Kontrolle in der EU beantwortet das strukturell anders als einer unter außereuropäischem Recht. Ein Rechenzentrum in Frankfurt adressiert den Speicherort, nicht aber automatisch Jurisdiktion, Kontrolle und Betrieb. Datenresidenz ist nicht Datensouveränität. Der C3A macht diese Reduktion sichtbar, Kriterium für Kriterium.
Auf der Datenebene steht das IAM wörtlich im Katalog: Die Kriterien umfassen neben Speicherort und Schlüsselverwaltung die Fähigkeit, externe Identitätsdienste einzubinden. Wer die Identitäten kontrolliert, kontrolliert den Zugriff auf alles andere.
Die härteste Hürde ist die Betriebssouveränität. Das Kriterium SOV-4-01 verlangt, dass das relevante Personal EU-Bürger mit Hauptwohnsitz in der EU sein muss. Administrative Zugriffe dürfen grundsätzlich nur aus der EU erfolgen. Dazu kommen ein Security Operations Center in der EU und getestete Prozesse, um außereuropäische Netzverbindungen im Ernstfall zu trennen, ohne den Dienst zu beeinträchtigen. Hier löst sich eine verbreitete Annahme auf: dass Souveränität bedeutet, alles selbst zu betreiben. Souveränität heißt Kontrolle, nicht Eigenbetrieb. Wer sein IAM selbst hostet, trägt die volle Last dieser Kriterien allein, jedes Patch-Fenster, jede Härtung, den 24/7-Betrieb. Für manche ist das der richtige Weg. Für viele andere ist ein europäischer Anbieter, der Betriebssouveränität als Dienstleistung erbringt und nachweist, die realistischere Antwort.
Auch wenn der C3A-Katalog Portabilität bewusst im C5 verortet, bleibt für die IAM-Auswahl die Ausstiegsfrage. Ein Anbieterwechsel kostet immer Aufwand. Entscheidend ist, dass er ohne künstliche Hürden möglich bleibt. Das hat drei Ebenen. Technische Standards: OpenID Connect, OAuth 2.0, SAML und SCIM halten Identitäten und Integrationen portabel. Vertragliche Exit-Optionen: das Recht, die Plattform ohne prohibitive Kosten oder verpflichtende Beratungsleistungen zu verlassen. Und die Architektur: Gibt es eine API, über die Kunden ihre Daten selbst exportieren, oder muss der Export angefragt werden? Wählen können heißt gehen können.
Erst C5, dann Souveränität: cidaas ist diesen Weg bereits gegangen
Für die Anbieterauswahl gilt eine einfache Reihenfolge: erst nach dem C5-Testat fragen, dann über Souveränität sprechen.
cidaas ist diesen Weg gegangen: ISO-27001-zertifiziert, BSI-C5-Testat. Ein deutsches Unternehmen unter deutschem Recht, Betrieb und Hosting in Deutschland und Europa, offene Standards.
Der C3A beschreibt viele Prinzipien, nach denen wir cidaas von Beginn an entwickelt haben. Das Ergebnis ist eine skalierbare IAM– und CIAM-Plattform inklusive digitaler Souveränität, mit der Unternehmen die Kontrolle über Identitäten, Daten und Zugriffe behalten.
Was jetzt zu tun ist
Als hartes Beschaffungskriterium greift der C3A vermutlich frühestens ab Ende 2026, die deutsche Fassung und ein Audit-Leitfaden sind angekündigt. Genau das ist das Fenster, um sich vorzubereiten: Anforderungen aus der Risikoanalyse ableiten, relevante Kriterien auswählen, den IAM-Anbieter daran messen.
Der Katalog liegt vor, die Fragen sind formuliert. Stellen Sie sie Ihrem Anbieter. Wir beantworten sie gerne: www.cidaas.com
Über den Autor
Sadrick Widmann treibt als CEO der Widas Group die digitale Souveränität Europas voran. Mit cidaas, der führenden europäischen IAM-Plattform, sowie den Produkten cnips (iPaaS) und clavik (Vault Service) baut das familiengeführte Technologieunternehmen einen europäischen Software-Stack für digitale Identitäten und Cybersecurity. Denn die Identität ist der Schlüssel. Aus der Praxis mit Millionen gesicherten Nutzeridentitäten befasst er sich mit dem Einfluss von Künstlicher Intelligenz auf Identity und Security, regulatorische Anforderungen und den Weg zu echter digitaler Souveränität in Europa.
kommentar field