


Compliance ist kein Projekt. Es ist ein Dauerzustand. Ein neuer SaaS-Anbieter wird eingeführt, um die Effizienz im Vertrieb zu steigern. Was früher eine Sache von fünf Minuten war, löst heute eine administrative Lawine aus: Das Verarbeitungsverzeichnis muss angepasst, die technisch-organisatorischen Maßnahmen (TOM) des Dienstleisters geprüft und die Risikoanalyse aktualisiert werden. Während das Team noch an der Dokumentation für das letzte Audit arbeitet, klopft bereits die NIS-2-Richtlinie an die Tür – mit neuen Meldefristen, strengeren Cybersicherheits-Anforderungen und verschärften Haftungsregeln.
Was oft als „lästige Bürokratie“ abgetan wird, hat sich längst zur kritischen Managementaufgabe entwickelt. Für kleine und mittlere Unternehmen (KMU) ohne riesige Rechtsabteilung wird diese regulatorische Dichte schnell zur existenziellen Bremse. Über 30.000 Betriebe in Deutschland sind allein durch NIS-2 neu betroffen – viele davon ohne dedizierte Compliance-Ressourcen. Wer versucht, diese Komplexität noch manuell mit Excel-Listen und E-Mails zu bändigen, verliert nicht nur wertvolle Zeit, sondern geht ein unkalkulierbares rechtliches Risiko ein.
Das strukturelle Problem: Wenn Wissen allein nicht mehr ausreicht
Die meisten Unternehmen scheitern nicht am mangelnden Willen zur Gesetzestreue. Das Problem liegt in der veralteten Infrastruktur der Verwaltung. Viele Betriebe verwalten hochsensible Compliance-Daten noch immer in statischen Dokumenten und dezentralen Ordnerstrukturen. Die Schwächen dieses fragmentierten Ansatzes zeigen sich spätestens, wenn ein Auditor vor der Tür steht oder ein Vorfall gemeldet werden muss:
- Veraltete Datenbestände: Statische Listen veralten in dem Moment, in dem ein neues Tool eingeführt oder ein Prozess geändert wird.
- Hoher Rechercheaufwand: Jede Gesetzesänderung – ob auf EU-Ebene oder national – erfordert Stunden an Eigenrecherche, um die Relevanz für das eigene Unternehmen zu bewerten.
- Gefährliche Silos: Der externe Anwalt erstellt die Datenschutzerklärung, der IT-Dienstleister dokumentiert die Technik, und intern pflegt jemand die Mitarbeiterschulungen.
Drei Stellen, drei Versionen der Wahrheit – und keine davon ist im Ernstfall belastbar. Das Ergebnis sind Medienbrüche, ein explodierender Abstimmungsaufwand und unnötige Kosten durch unkoordinierte Einzelberatungen, ohne dass jemals ein Gesamtüberblick über den Sicherheitsstatus entsteht.
Die Lösung: Die Symbiose aus Technologie und Recht
Hier liegt der entscheidende Unterschied zwischen einem reinen Software-Tool und einer echten Compliance-Gesamtlösung. Reine Plattformen automatisieren zwar Prozesse, sind aber „blind“ für den juristischen Kontext. Sie können nicht beurteilen, ob ein komplexer Auftragsverarbeitungsvertrag (AVV) rechtlich standhält, wenn sich die Rechtsprechung ändert.
heyData verbindet diese Welten: Einerseits bietet die Plattform die technische Infrastruktur, die Routineaufgaben automatisiert – von der Dokumentengenerierung über das Vendor Risk Management bis hin zum Reporting auf Knopfdruck. Andererseits steht hinter der Technik ein Team spezialisierter Juristen, das die Inhalte kontinuierlich aktuell hält.
Sobald sich die Vorschriften ändern, werden alle relevanten Dokumente in der Plattform zentral und automatisch angepasst. Für Unternehmen bedeutet das: Kein manuelles Nachpflegen, keine panische Eigenrecherche und keine bösen Überraschungen beim nächsten Audit. Dieser hybride Ansatz spart nachweislich über 100 Stunden Arbeitszeit pro Jahr und schafft eine Rechtssicherheit, die Software allein niemals bieten könnte.
Strategische Effizienz: NIS-2 erfüllen und ISO 27001 „mitnehmen“
Seit Dezember 2025 ist NIS-2 deutsches Gesetz. Wer in den Anwendungsbereich fällt, hat keine Wahl – die Umsetzung ist zwingend. Doch kluge Unternehmen nutzen diesen regulatorischen Druck als Sprungbrett. Während NIS-2 die gesetzliche Pflicht darstellt, ist die Zertifizierung nach ISO 27001 die Kür.
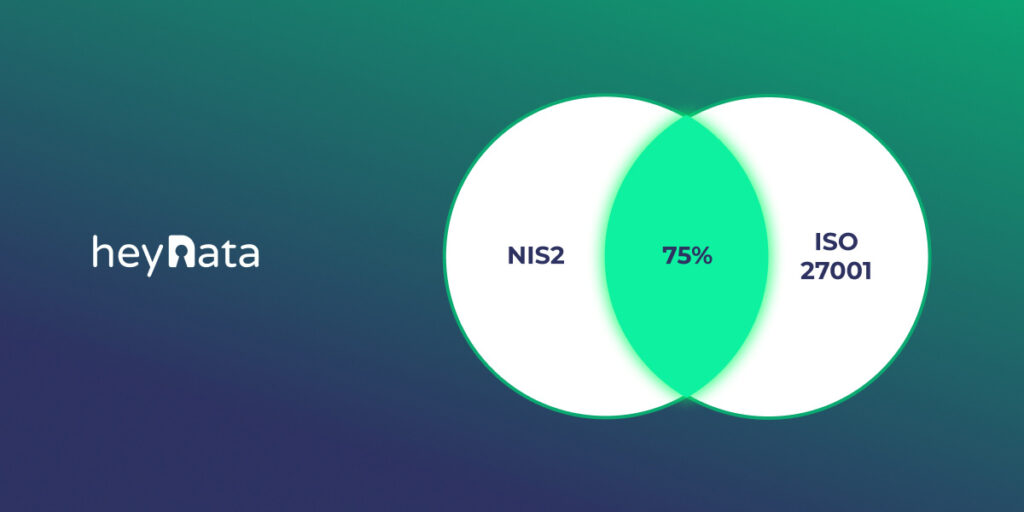
Die gute Nachricht: Ein Informationssicherheitsmanagementsystem (ISMS) nach ISO 27001 deckt bereits rund 75 % der Anforderungen ab, die NIS-2 an Unternehmen stellt. Wer beide Themen getrennt angeht, baut doppelte Strukturen auf und verschenkt Ressourcen. heyData bildet diese Schnittmenge technisch ab: DSGVO, NIS-2 und ISO 27001 werden in einer gemeinsamen Oberfläche verwaltet. Daten und Risikoanalysen werden einmal zentral erfasst und sind für alle Frameworks nutzbar.
Der Mehrwert geht weit über die Compliance hinaus: Ein ISO-Zertifikat ist ein international anerkannter Vertrauensbeweis. Es öffnet Türen bei Enterprise-Kunden, erleichtert komplexe Ausschreibungen und signalisiert Investoren bei einer Due Diligence sofort, dass Sicherheitsprozesse professionell gesteuert werden.
Die neue Realität: Persönliche Haftung der Geschäftsführung
Was viele Geschäftsführer noch immer unterschätzen, ist die persönliche Haftungskomponente der neuen Gesetzgebung. Gemäß § 38 BSIG-neu (im Rahmen der NIS-2-Umsetzung) müssen Leitungsorgane Risikomanagementmaßnahmen nicht nur genehmigen, sondern aktiv umsetzen und deren Wirksamkeit überwachen.
Bei Verstößen drohen nicht nur Bußgelder von bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes – die Geschäftsführung haftet im Zweifelsfall persönlich. IT-Sicherheit und Compliance sind damit endgültig keine delegierbaren IT-Aufgaben mehr, sondern Kernaufgaben der Unternehmensführung. In einem Umfeld, in dem die persönliche Haftung im Raum steht, ist die Gewissheit, dass die Compliance auf einem rechtlich fundierten Fundament steht, unverzichtbar.
Fazit: Compliance als Wettbewerbsvorteil
Manuelle Prozesse sind heute kein Sparmodell mehr, sondern ein operatives Risiko, dass das Wachstum bremst. Die regulatorische Dichte macht deutlich: Die Zukunft gehört Unternehmen, die technologische Automatisierung mit qualifizierter juristischer Begleitung kombinieren.
Eine Plattform, die mitwächst, wenn neue Anforderungen kommen, schützt nicht nur vor Bußgeldern. Sie schafft die nötige Resilienz gegen Cyberangriffe und stärkt die eigene Marktposition gegenüber Wettbewerbern, die das Thema noch aufschieben. Wer heute in strukturierte Lösungen investiert, wandelt Compliance von einer Kostenstelle in einen echten strategischen Schutzschild um.
Sind Sie bereit für NIS-2? Prüfen Sie jetzt in wenigen Minuten, ob Ihr Unternehmen unter die neuen Anforderungen fällt: heyData Betroffenheitsprüfung.
- NIS2-Haftung: Warum IT-Sicherheit jetzt zur persönlichen Chefsache wird
- ISO 27001: Für welche Unternehmen lohnt sich die Zertifizierung?
- NIS2 vs. DORA: Der ultimative Guide zu den neuen EU-Cyber-Sicherheitsregeln 2026
- Compliance leicht gemacht, für alle: Unsere 16,5 Mio. USD Series-A
- Claude Code Security: Die neue Sicherheitsfunktion von Anthropic im strategischen Überblick
Dieser Beitrag ist bereits älter als 90 Tage. Hier finden Sie die Übersicht neuer Sponsored Articles
.kommentar field