


Von der theoretischen Debatte zur harten Business-Realität: Warum IT-Souveränität für CIOs und Architekten heute mehr bedeutet als nur den Standort des Rechenzentrums und wie eine intelligente Matrix aus Open Source, Private Cloud und Rechtsraum Sicherheit schafft.
Der Begriff der „Digitalen Souveränität“ hat sich in den letzten Jahren vom politischen Schlagwort zu einer harten Anforderung in der IT-Strategie gewandelt. Im Kern beschreibt sie die Fähigkeit einer Organisation, selbstbestimmt über die eigene digitale Infrastruktur, Daten und Software zu verfügen, ohne in einseitige Abhängigkeiten von externen Anbietern oder fremden staatlichen Akteuren zu geraten.
Für IT-Entscheider bedeutet dies praktisch: Wer hat die Kontrolle über den „Full Stack“? Wer kann Updates erzwingen, Schnittstellen ändern oder im Worst Case den Stecker ziehen?
Das Risiko: CLOUD Act, Vendor Lock-in und der „Kill Switch“
Die Dominanz US-amerikanischer Hyperscaler bietet unbestreitbare Vorteile in Skalierbarkeit und Innovationsgeschwindigkeit. Doch sie kommt mit einem Preisschild, das nicht in Euro, sondern in Risiko bezahlt wird.
Der US CLOUD Act (Clarifying Lawful Overseas Use of Data Act) verpflichtet US-Dienstleister, amerikanischen Behörden Zugriff auf Daten zu gewähren, selbst wenn diese physisch auf Servern in Deutschland liegen. Für Unternehmen mit sensiblen Firmengeheimnissen oder strengen Compliance-Vorgaben (DSGVO, KRITIS) ist dies ein Einfallstor für Wirtschaftsspionage und Rechtsunsicherheit.
Noch drastischer ist das Risiko der willkürlichen Leistungseinschränkung. Abhängigkeiten von proprietären Ökosystemen führen nicht nur zu einem Vendor Lock-in, sondern machen Nutzer erpressbar. Ein prominentes Warnsignal war die Blockade des E-Mail-Kontos des Chefanklägers des Internationalen Strafgerichtshofs (IStGH) durch Microsoft, Karim Khan,. Solche Szenarien zeigen: Wenn die politische Wetterlage umschlägt oder AGBs einseitig geändert werden, kann die operative Handlungsfähigkeit eines Unternehmens innerhalb von Minuten massiv eingeschränkt werden.
Abstufungen der Souveränität: Ein differenzierter Blick
Souveränität ist kein binärer Zustand (ja/nein), sondern ein Spektrum. IT-Architekten müssen lernen, in Abstufungen zu denken, um die richtige Balance zwischen Autonomie und Funktionalität zu finden.
1. Die technologische Souveränität (Open Source & Standards)
Die höchste Stufe der Unabhängigkeit bietet der Einsatz von Open Source Software (OSS) und offenen Standards. Hierbei wird der „Vendor Lock-in“ auf Softwareebene eliminiert. Initiativen wie der Sovereign Cloud Stack (SCS) bieten eine vollständig offene, föderierbare Cloud-Infrastruktur. Da der Code auditierbar ist, gibt es keine „Backdoors“. Anbieter wie noris network haben dies erkannt und bieten entsprechende Lösungen an, die Unternehmen volle Transparenz und Portabilität ermöglichen, ohne selbst die Komplexität des Hostings tragen zu müssen.
2. Die operative und rechtliche Souveränität (Trusted Private Cloud)
Nicht jeder Workload lässt sich sofort auf native Open-Source-Stacks migrieren. Oft ist proprietäre Software (wie VMware) tief in der Unternehmens-DNA verwurzelt. Hier greift das Konzept der operativen Souveränität: Die Software mag US-Ursprung haben, aber der Betrieb erfolgt isoliert in Deutschland durch ein inhabergeführtes deutsches Unternehmen unter ausschließlicher deutscher Gerichtsbarkeit.
In diesem Modell fungiert der lokale Provider als rechtlicher und technischer Schutzschild. Kundendaten verlassen den deutschen Rechtsraum nicht, und der Zugriff durch Dritte wird technisch und vertraglich maximal erschwert. Ein Setup, das noris network beispielsweise mit dedizierten Private Clouds auf VMware-Basis realisiert, kombiniert so die technologische Reife etablierter Enterprise-Software mit rechtlicher Sicherheit.
Realitätscheck: Der „Service-Gap“ und die hybride Antwort
Warum dominieren US-Hyperscaler trotz der genannten Risiken den Markt? Die Antwort liegt nicht in der Sicherheit, sondern in der „Time-to-Market“ und der Tiefe der Platform-as-a-Service (PaaS) Angebote. Wer morgen eine globale KI-Anwendung mit Serverless-Architektur in drei Kontinenten ausrollen will, kommt an den Hyperscalern kaum vorbei. Sie bieten „Innovation aus der Steckdose“.
Doch genau hier liegt die Falle für den Mittelstand und Enterprise-Kunden: Nicht jede Anwendung braucht globale Skalierung oder die neueste KI-API. Der Großteil der Unternehmens-IT (ERP, HR, Produktionssteuerung, Datenbanken) benötigt Stabilität, Planbarkeit und absolute Datensicherheit, keine Experimentierfelder.
Die Kunst der modernen IT-Architektur liegt daher in der Differenzierung. Es geht nicht um „Alles oder Nichts“, sondern um den richtigen Topf für den richtigen Workload. So sind kritische Daten am besten in souveränen Cloud-Infrastrukturen auf Basis des SCS oder in isolierten Private Clouds am besten aufgehoben, während öffentliche Daten unter Umständen bei Hyperscalern verbleiben können, sofern eine starke Verschlüsselung (Bring Your Own Key) umgesetzt werden kann.
Entscheidungsmatrix: Cloud-Modelle im Vergleich
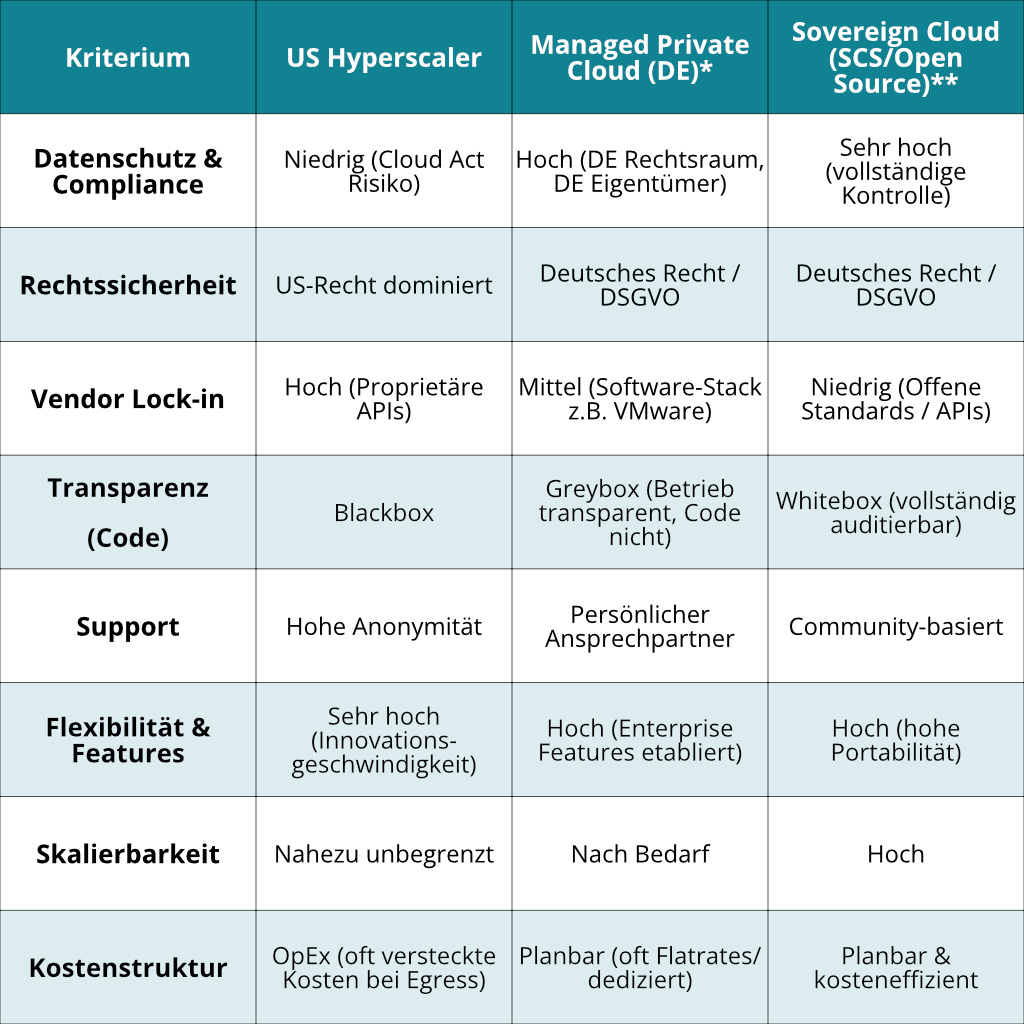
** noris Sovereign Cloud
Fazit
Wahre IT-Souveränität entsteht nicht durch Abschottung, sondern durch Wahlfreiheit. Wer seine Infrastruktur so aufstellt, dass er den Anbieter oder die Technologie wechseln könnte, ist souverän.
Für deutsche Unternehmen ist die Zusammenarbeit mit inhabergeführten, lokalen Providern, die sowohl die etablierte VMware-Welt als auch die zukunftsweisende Open-Source-Souveränität (SCS) beherrschen, oft der pragmatischste Weg: Maximale Rechtssicherheit kombiniert mit technologischer Exzellenz, ohne die wirtschaftliche Anschlussfähigkeit zu verlieren.
Erfahren Sie mehr zu den noris Cloudlösungen.
Dieser Beitrag ist bereits älter als 90 Tage. Hier finden Sie die Übersicht neuer Sponsored Articles
.kommentar field