


Auch wenn die Zahl der Ransomware-Attacken im vergangenen Jahr gleich geblieben ist, ist das leider kein Grund für eine Entwarnung. Denn die Angreifer gehen immer professioneller vor und verschlüsseln eine größere Anzahl an Daten, wie eine Sophos-Studie zeigt. Um das zu verhindern, benötigen Unternehmen eine Kombination verschiedener Abwehrmechanismen.
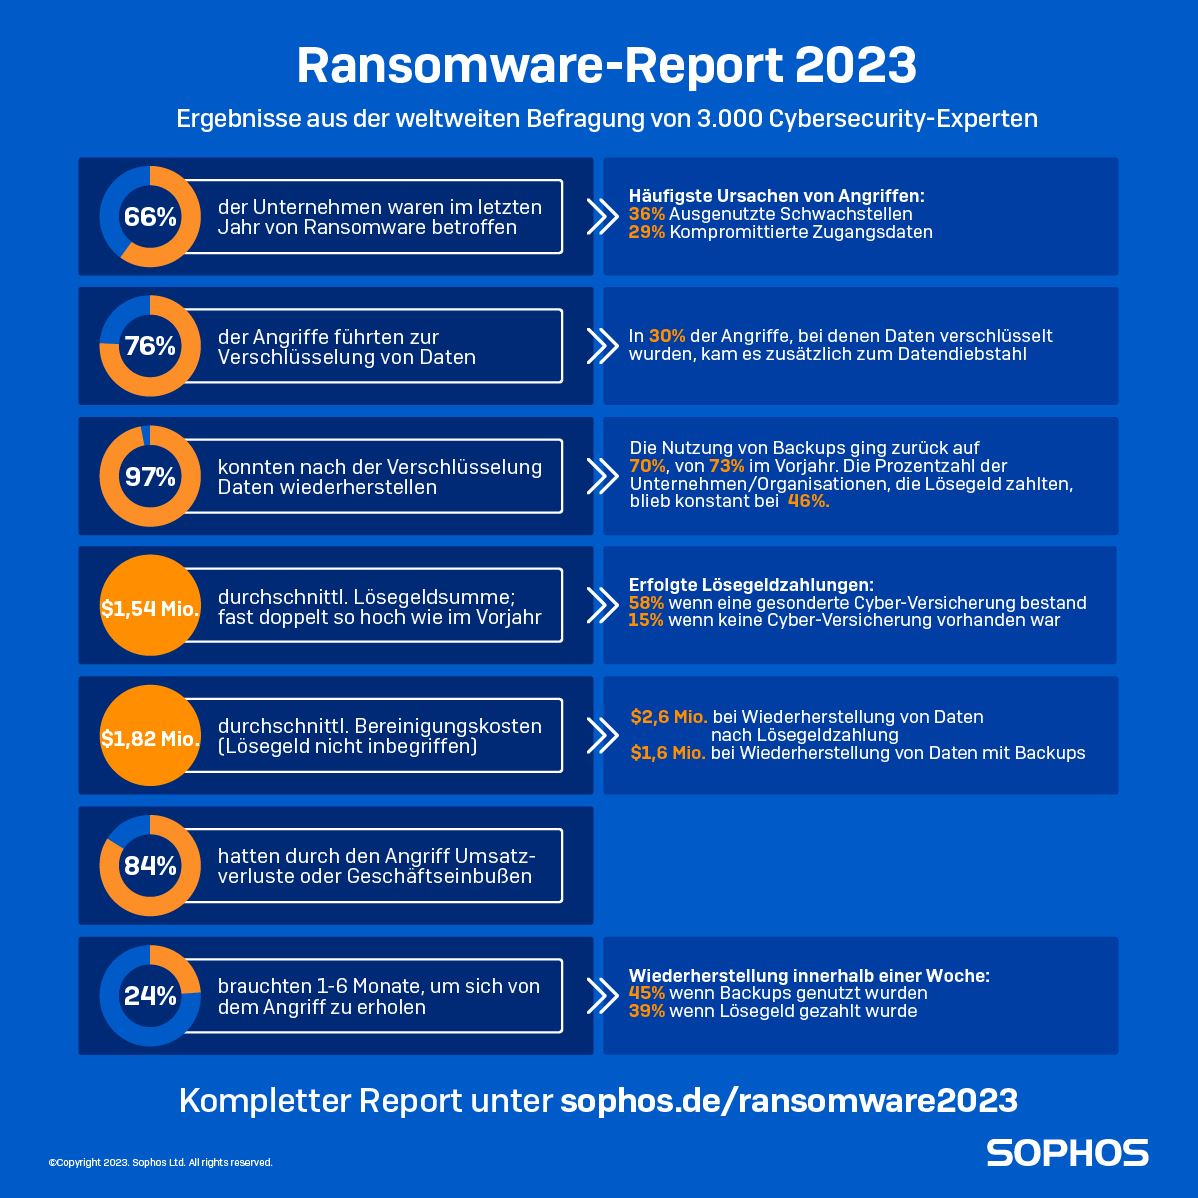
66 Prozent der Unternehmen weltweit wurden 2022 zum Opfer von Ransomware-Attacken. Im Vergleich zum Vorjahr ist die Zahl gleich geblieben: Damals meldeten ebenfalls 66 Prozent der Firmen Angriffe mit Verschlüsselungstrojanern. Die Zahlen stammen aus der Studie Ransomware-Report 2023 der Security-Experten von Sophos. Befragt wurden Anfang des Jahres 3.000 Cybersecurity- und IT-Entscheider in 14 Ländern.
Aufatmen können die Unternehmen aber nicht – im Gegenteil. Denn die Zahl der Attacken, bei denen es den Kriminellen gelang, Daten zu verschlüsseln, ist deutlich gestiegen. Bei knapp 76 Prozent aller Ransomware-Vorfälle war das der Fall. Das ist der höchste Stand der vergangenen vier Jahre. 2021 hatte der Wert noch bei rund 65 Prozent gelegen. Es gab also gleich viele Attacken insgesamt, die waren dafür aber effizienter und richteten mehr Schaden an.
Die deutlich höhere Verschlüsselungsrate ist ein Hinweis darauf, dass die Kriminellen immer professioneller und ausgeklügelter vorgehen. Sie entwickeln ihre Mittel und Methoden ständig weiter und optimieren sie. Ransomware-as-a-service ist heute weit verbreitet. Damit können Kriminelle komplexe Attacken in einzelne Phasen aufteilen und von verschiedenen Akteuren ausführen lassen.
Ransomware ist „das aktuell wohl größte Risiko für Unternehmen“, heißt es darum nicht nur bei Sophos. Diese Angriffe haben „von allen Modus Operandi im Bereich Cybercrime das höchste Schadpotenzial“, warnt das BKA. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) spricht von einem „vielfach höheren Bedrohungspotenzial“ durch neue, fortschrittliche Angriffe.
Hohe Umsätze und das Bildungswesen sind für Angreifer interessant
Ins Visier geraten können bei Ransomware-Offensiven alle möglichen Unternehmen, von Großkonzernen bis zu kleineren Firmen. Die Sophos-Studie zeigt jedoch einen Zusammenhang zwischen Firmenumsatz und der Wahrscheinlichkeit eines Vorfalls: Je höher der Jahresumsatz ist, desto mehr Angriffe verzeichneten die IT-Verantwortlichen. Die Zahl der Mitarbeiter scheint dagegen keine große Rolle zu spielen.
Abgesehen haben es die Kriminellen allerdings nicht nur auf Unternehmen, sondern auch auf Behörden, Krankenhäuser und andere Organisationen. Laut der Sophos-Studie war der Bildungsbereich besonders häufig von Angriffen mit Erpressungstrojanern betroffen. Der Grund: Dort fehlt es häufig an Ressourcen zur Abwehr – sowohl bei Technologien als auch bei Personal und finanzieller Ausstattung. Das wissen die Angreifer und nutzen es aus.
So verschaffen sich die Kriminellen Zugriff auf IT-Systeme
Damit Ransomware-Überfälle erfolgreich sind, brauchen die Kriminellen ein Einfallstor. Bei deutschen Betrieben gelang ihnen der Zugriff nach Angaben der Studie vor allem mithilfe von kompromittierten Zugangsdaten. Dabei handelt es sich zum Beispiel um gestohlene Passwörter. Ein Drittel aller Angriffe erfolgte über diesen Weg.
Bei knapp einem Viertel der Vorfälle nutzten die Hacker Schwachstellen aus, etwa in der Software. Dazu kamen Schad-E-Mails, Phishing, Brut-Force-Angriffe und in seltenen Fällen Downloads von verseuchten Dateien.
Wie wichtig Backups bei Ransomware sind und warum es Anlass zu Besorgnis gibt
Zum Glück bekamen fast alle Unternehmen, deren Daten mithilfe von Ransomware verschlüsselt wurden, diese wieder zurück. Allerdings nutzten sie dazu unterschiedliche Mittel. In 70 Prozent der Fälle wurden Backups eingespielt. Die Betroffenen waren also nicht darauf angewiesen, dass die Angreifer den Zugriff auf die wertvollen Daten wieder ermöglichten. Etwas weniger als die Hälfte der Firmen zahlte dagegen ein Lösegeld, um ihre Informationen wiederherzustellen.
Wenn Backups zur Verfügung standen und kein Lösegeld gezahlt wurde, sanken sowohl die Ausfallzeiten als auch die Kosten, um den Betrieb wieder aufzunehmen. Diese Unternehmen erholten sich schneller: Fast die Hälfte konnte innerhalb einer Woche die Wiederherstellung abschließen. Die Kosten dafür lagen weltweit im Mittel bei 375.000 US-Dollar. Gingen die Betriebe dagegen auf die Lösegeldforderungen ein, mussten sie im Mittel 750.000 US-Dollar aufwenden, um Daten wiederherzustellen und weiterarbeiten zu können.
Schutz vor Ransomware: Was können und müssen Unternehmen tun?
Ransomware stellt für alle Unternehmen und Organisationen eine kritische Bedrohung dar, erst recht, wenn Methoden und Taktiken der Kriminellen stetig verfeinert werden. Ein umfassender und effektiver Schutz ist essenziell, um die Geschäftskontinuität zu gewährleisten und keine Daten zu verlieren.
Entsprechend verlangt die EU von vielen Konzernen und Betrieben der kritischen Infrastruktur (KRITIS) stärkere Schutzmaßnahmen gegen Cyberangriffe: Die NIS2-Regelung („Network and Information Security 2“) wird im Oktober 2024 in Kraft treten. Sie soll Unternehmen in den Mitgliedstaaten resilienter machen – mithilfe von entsprechenden Technologien und spezialisierten Experten. Sichern sich Firmen nicht ausreichend ab, drohen hohe Bußgelder. Betroffen von NIS2 können auf indirektem Weg auch kleinere Zulieferer großer Unternehmen sein – damit sollen ganze Lieferketten geschützt werden.
Um ihren Schutzwall gegen Ransomware zu verstärken und Attacken besser abzuwehren, sollten Unternehmen ihr Augenmerk auf folgende Aufgaben und Bereiche richten:
- Implementierung von Security-Tools, die vor gängigen Angriffsmustern schützen. Dazu gehören beispielsweise eine Endpoint Protection, die das Ausnutzen von Sicherheitslücken verhindert, sowie der Schutz vor kompromittierten Zugangsdaten.
- Einsatz von adaptiven Technologien, die automatisch auf Ransomware-Attacken reagieren können. IT-Teams gewinnen dadurch mehr Zeit, um angemessene Schritte einzuleiten.
- Regelmäßige Backups – aber nicht nur das. Die Wiederherstellung von Daten muss immer wieder durchgespielt werden. Auch Incident-Response-Pläne müssen stets auf dem neuesten Stand gehalten werden.
- Kontinuierliches Umsetzen aller Security-Maßnahmen. Das beinhaltet unter anderem das umgehende Patchen veralteter Software. Außerdem muss ständig geprüft werden, ob die Konfiguration von Sicherheitstools aktuell ist.
- Gewährleistung einer Bedrohungserkennung rund um die Uhr mit Analyse der drohenden Gefahren und passender Reaktion. Diese Aufgaben kann die interne IT-Abteilung übernehmen. Sind nicht genügend Ressourcen vorhanden, übernehmen sie externe Dienstleister mit Managed Services.
Wie Sophos Unternehmen im Kampf gegen Ransomware unterstützt
Der Einsatz von Cybersecurity-Technologien ist gegen Ransomware ein wichtiger Baustein. Das allein ist aber nicht ausreichend. Um die immer ausgefeilteren Angriffsmethoden rechtzeitig zu erkennen und ihnen zu begegnen, sind spezialisierte Experten notwendig. Solche Mitarbeiter sind allerdings heute wegen des Fachkräftemangels oft schwer zu finden.
Immer mehr Unternehmen setzen deswegen auf eine Kombination aus Cybersecurity-Technologie und Managed Services von Sicherheitsfirmen. Bei „Managed Detection and Response“-Services (MDR) ist ein spezialisiertes Team rund um die Uhr damit beschäftigt, mögliche Attacken zu erkennen, zu analysieren und abzuwehren.
Die Security-Experten von Sophos können beides liefern. Auf der einen Seite stehen technologische Lösungen etwa zur Verschlüsselung von Daten, Firewalls oder zur automatischen Erkennung von Angriffsvektoren. Auf der anderen Seite bietet der MDR-Service von Sophos Expertenschutz rund um die Uhr. Das Besondere an Sophos MDR ist, dass auch Daten von Produkten anderer Hersteller überwacht und Angriffe sofort gestoppt sowie auf Wunsch beseitigt werden. Viele Vergleichsservices informieren nur über mögliche Angriffe und werten nur Daten der eigenen Produktrange aus. Zum Portfolio der Sicherheitsspezialisten gehören außerdem Schulungen und Trainings der Mitarbeiter, um diese für drohende Gefahren zu sensibilisieren.
Was NIS2 für Unternehmen bedeutet und wie sie sich vorbereiten können, wird auch Thema eines Heise-Webcasts mit Sophos-Experten am 5. September sein.
Dieser Beitrag ist bereits älter als 90 Tage. Hier finden Sie die Übersicht neuer Sponsored Articles
.kommentar field